El 21 de octubre, la PHP Foundation publicó un parche de emergencia para dos fallos encadenados que permiten la ejecución remota de código sin autenticación en cualquier servidor con una versión de PHP anterior al parche desde la 5.4.
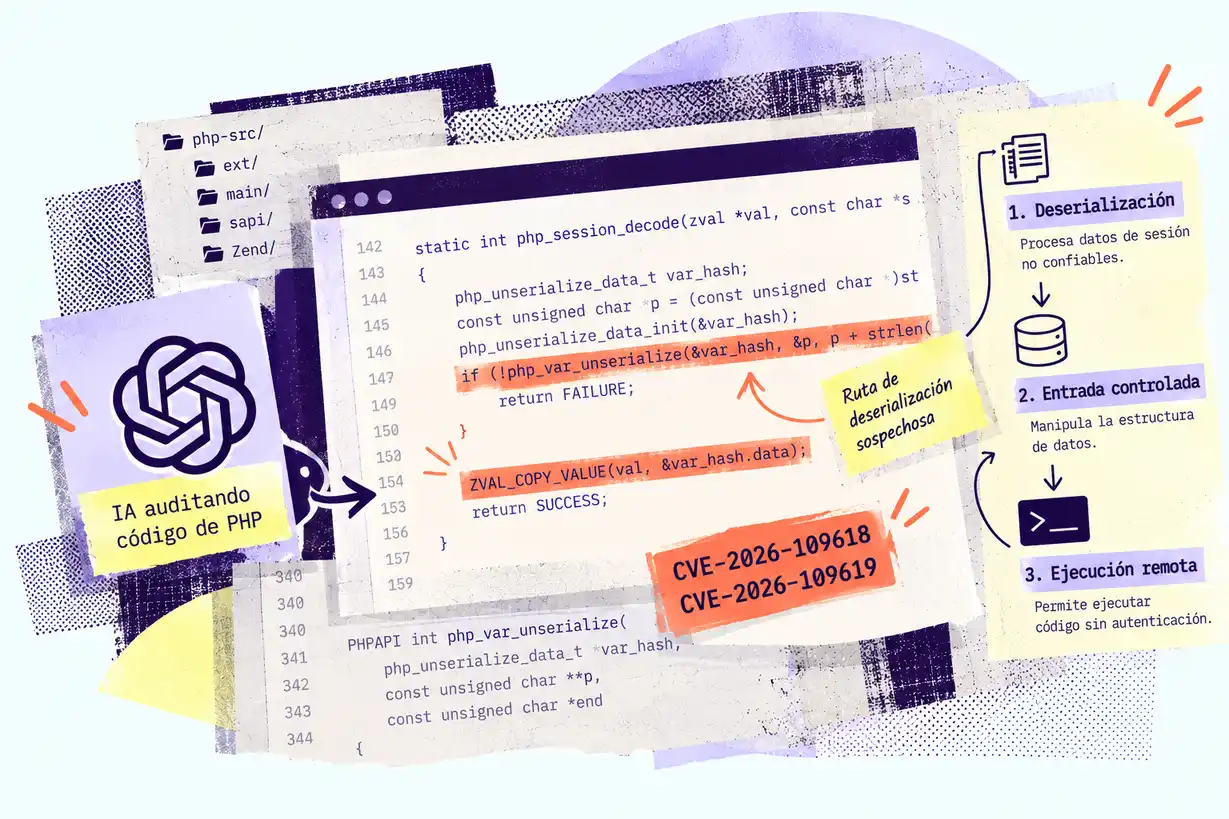
La vulnerabilidad combinada se conoce como php2shell y agrupa a CVE-2026-109618 y CVE-2026-109619. El caso tiene dos capas que importan a cualquiera que trabaje con sitios web, también a quienes nos dedicamos al SEO.
La primera, el alcance.
La segunda, cómo apareció, porque no la encontró un humano revisando código línea a línea, la encontró un modelo de inteligencia artificial.
¿Cómo duramos 14 años con esto abierto y nadie nunca lo vio? 😂
Qué pasó realmente con PHP
Dos equipos independientes, Calif y Wiz, usaron sistemas de IA de frontera para auditar el motor de PHP. Entre agosto y octubre encontraron, confirmaron y reportaron un fallo que llevaba años incrustado en el intérprete.
La divulgación coordinada estaba prevista para noviembre, pero una filtración en redes sociales el martes previo forzó a la PHP Foundation a adelantarla al 21 de octubre a las 14:00 UTC, según el reporte de Fortune.
“Más de 20 años” circuló en algunos foros al día siguiente, pero el dato verificado y real nos lo entregó Greg Brockman, presidente de OpenAI, quien declaró a Fortune que el fallo había estado presente en PHP “durante 14 años”.
La ventana de tiempo coincide con lo que confirmó la PHP Foundation de que el bug afecta a todas las versiones desde la 5.4, publicada en marzo de 2012. ¡Marzo del 2012!
Cronología de cómo encontró la IA esta vulnerabilidad
La historia la contó Fortune con base en declaraciones de OpenAI, Google DeepMind y Wiz. Reconstruyo lo publicado.
1 de agosto de 2026. El equipo de Calif, un laboratorio independiente de seguridad, corre una batería de pruebas con GPT-5.6 Sol sobre el repositorio público de PHP. El modelo marca una ruta de deserialización sospechosa en el manejador de sesiones.
19 de agosto de 2026. Wiz, la empresa de seguridad en la nube adquirida por Google, replica el hallazgo con una combinación de Gemini 4 Argon, GPT-5.6 Sol y su propio sistema interno Wiz Atlas. El reporte técnico incluye una prueba de concepto que logra tomar el control de instalaciones de WordPress, Drupal y Joomla sin credenciales.
Septiembre de 2026. OpenAI coordina ambos equipos con la PHP Foundation en el marco del programa Patch the Planet, una iniciativa de divulgación responsable asistida por IA.
Semana del 13 al 20 de octubre. AWS detecta intentos de explotación en servidores de clientes. La hipótesis más probable es que la propia divulgación controlada tenía demasiados ojos encima.
Martes 20 de octubre. Fragmentos del aviso aparecen en una cuenta de X y en un hilo de Telegram orientado a actores maliciosos.
Miércoles 21 de octubre, 14:00 UTC. La PHP Foundation publica el parche. Cloudflare registra miles de intentos de explotación antes del anuncio, decenas de miles en los 45 minutos siguientes, cientos de miles al cumplirse dos horas y millones al final del día.
La severidad asignada por la PHP Foundation al CVE principal es de 9.2 sobre 10 en CVSS, lo que la ubica en la banda "crítica".
Alcance real de la vulnerabilidad de PHP en cifras verificadas
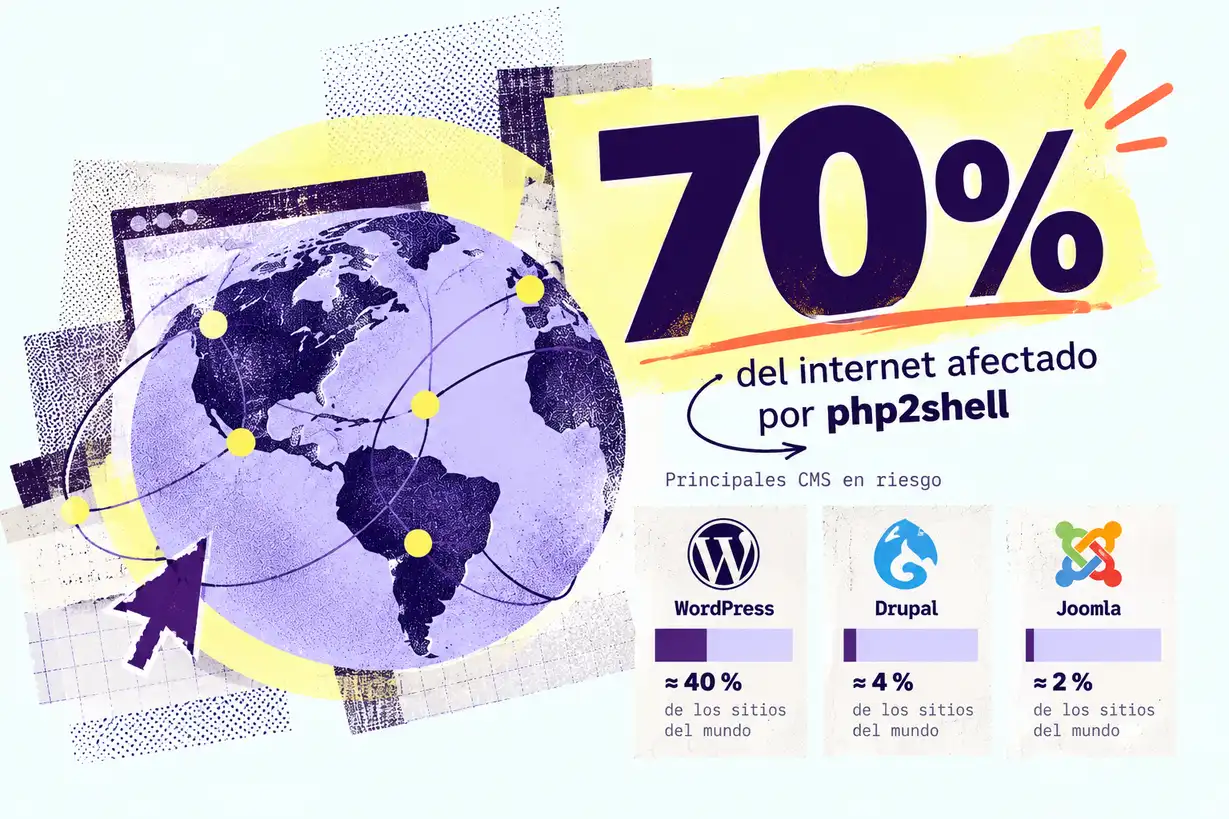
Wiz estima que el fallo afecta al 70 % del internet, cifra que se repite en Fortune y en Search Engine Journal. Palo Alto Networks eleva el conteo a 22,6 millones de instancias vulnerables en el momento del parche. La razón es que PHP sigue siendo el lenguaje mayoritario del backend web y WordPress por sí solo mueve cerca del 40 % de los sitios del mundo según los paneles públicos de W3Techs.
La respuesta institucional llegó rápido, Países Bajos y Finlandia retiraron temporalmente sitios públicos, el Instituto Nacional de Salud Pública neerlandés quedó fuera de línea por horas, Wikimedia desconectó varios servicios para aplicar el parche y la NSA emitió un aviso recomendando apagar o aislar sistemas no parcheables mientras se evalúa el riesgo.
Qué significa esto para el SEO, GEO, IA Search y la operación de sitios web
El parche es la prioridad absoluta. Después del parche vienen las preguntas que sí nos tocan a los equipos de SEO y de contenido.
Caídas de rastreo. Durante las horas del incidente, muchos sitios devolvieron códigos 503 mientras se aplicaban actualizaciones. Si tu sitio corre sobre PHP y viste una caída de rastreo en Search Console entre el 21 y el 22 de octubre, el 503 es la explicación más probable. Hablamos de este patrón hace unos días en el aviso de Google sobre códigos 503 durante parches de PHP.
Hosting compartido. Si tu proveedor administra la versión de PHP, confirma por ticket la versión instalada y el día del parche. Pide la evidencia por escrito. No todas las compañías comunican bien este tipo de intervenciones.
WordPress, Drupal, Joomla. La prueba de concepto de Wiz tomó el control de instalaciones sin credenciales. Un sitio no parcheado hoy es un sitio comprometido en cuestión de horas, no de días. Revisa inyecciones de spam en tus páginas, archivos nuevos en /wp-content y usuarios administradores que no reconoces.
Auditoría de bitácoras. Busca patrones de peticiones a endpoints de sesión entre el 15 y el 22 de octubre. Si aparecen, el sitio pudo estar expuesto antes del parche.
Por qué este caso con PHP nos cambia la conversación
El hallazgo lo firmaron equipos humanos, pero el patrón lo detectó una máquina. Es la primera vulnerabilidad crítica en una pieza de infraestructura global reportada por sistemas de IA actuando como auditores primarios.
La frase que resumió Brockman en Fortune nos lo deja diáfano, “la IA puede ver estructuras en millones de líneas de código que un ser humano simplemente no alcanza a cubrir”.
Para el ecosistema SEO esto importa porque el tiempo de parche se acorta porque los defensores tienen la misma herramienta que los atacantes, con lo cual el margen de un sitio desactualizado se reduce semana a semana.
La IA que redacta tus páginas y la IA que audita tu stack son ramas del mismo tronco y entender dónde está una ayuda a entender dónde va la otra.
Si no has hecho nada, esto es lo que debes revisar ahora
1Confirma la versión de PHP de tu sitio y la fecha de aplicación del parche de octubre.
Si administras tu servidor, actualiza a la versión parcheada publicada el 21 de octubre y reinicia servicios.
Revisa Search Console. Si viste pico de errores 503 entre el 21 y el 22 de octubre, documéntalo y comprueba que ya volvió a 200.
Audita usuarios administradores, archivos nuevos y plugins activos en tu CMS.
Si publicas contenido para un medio, cita la fuente oficial de la PHP Foundation en cuanto esté disponible. Hasta el cierre de esta nota el aviso técnico detallado seguía en publicación progresiva, por lo que varias referencias secundarias dependen aún de medios como Fortune y de los blogs técnicos de Wiz y OpenAI.
Lo que todavía no se puede confirmar
Tres puntos quedan abiertos después de todo este tornado:
El número exacto de sitios comprometidos antes del parche. Cloudflare publicó órdenes de magnitud, no cuentas definitivas.
Si existen variantes del exploit que afecten a configuraciones muy antiguas de PHP 5.3 o anteriores. La PHP Foundation habla de la 5.4 en adelante, pero algunos foros especializados mencionan rutas de código similares en versiones previas sin confirmación oficial.
Si la filtración del martes 20 fue accidental o deliberada. Es un asunto para el reporte post mortem de OpenAI y Wiz, que no se ha publicado al momento de esta nota.
Nota de transparencia. Esta pieza se cerró el 22 de octubre a mediodía, el aviso técnico extendido de la PHP Foundation estaba en publicación progresiva, por lo que algunas cifras pueden ajustarse en los próximos días. Si detectas una divergencia frente a la fuente primaria, prevalece la fuente primaria.